فریب آشکار لنوو؛ فلشمموری ادعایی امنیتی در واقع یک کارت حافظه عادی است
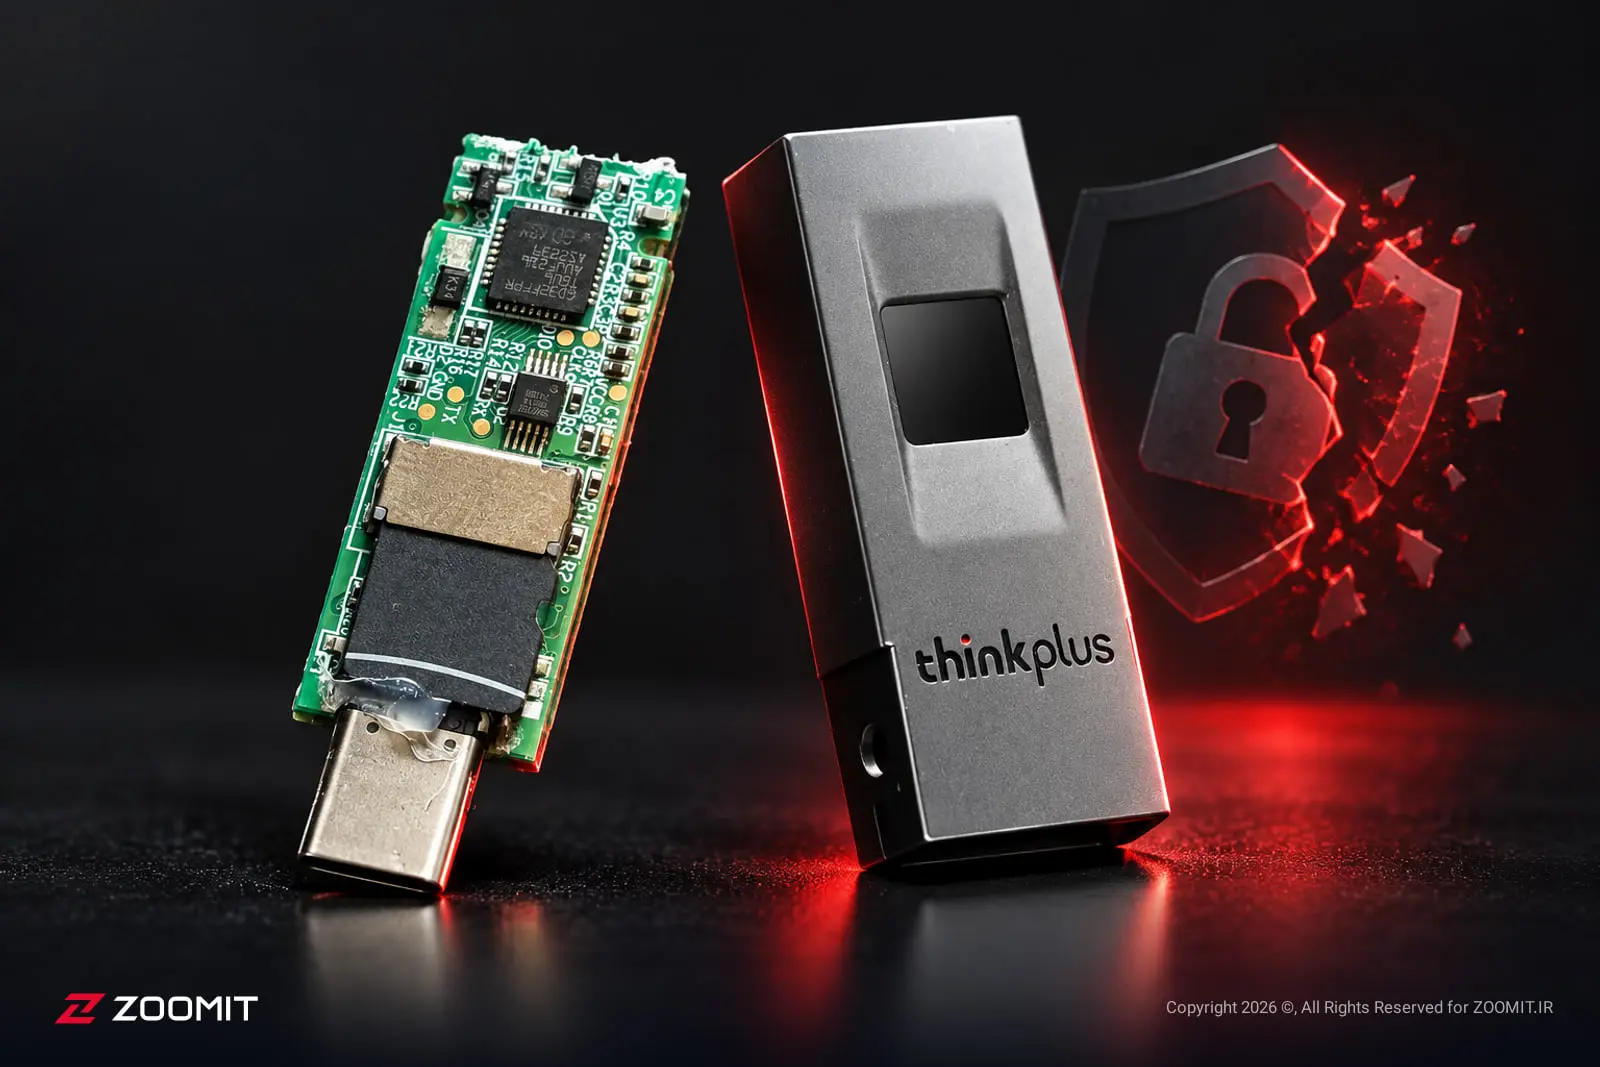
تحقیقات عمیق یک مهندس معکوس به وضوح نشان داد که فلش مموری لنوو که به حسگر اثر انگشت مجهز است و با ادعای استفاده از رمزنگاری سختافزاری AES-256 در بازار عرضه میشود، در واقع اطلاعات را بدون هیچ گونه حفاظتی بر روی یک کارت حافظه ساده ذخیره میکند. حسگر اثر انگشت موجود در این دستگاه تنها به منظور برقراری ارتباط بین درگاه فلش و کامپیوتر طراحی شده و در واقع هیچ تضمینی برای پشتیبانی از اطلاعات ذخیرهشده ارائه نمیدهد.
ژوشنگ لی، یک متخصص در زمینه امنیت سایبری، در همایش RE//verse به کالبدشکافی مدل ThinkPlus FU100 اشاره کرد که نشاندهنده وجود یک کارت حافظه معمولی در زیر پوشش الکترونیکی این فلش مموری بود.
هر فردی تنها با دسترسی فیزیکی به این دستگاه قادر است تا پوشش پلاستیکی را جدا کند و بدون نیاز به اثر انگشت یا رمز عبور، به دادههای ذخیرهشده بهصورت خام دسترسی پیدا کند. لنوو این مشکل را در بیانیهای در حوزه امنیت تایید و در ابتدا پیشنهاد کرد که با چسب اپوکسی کارت حافظه را بپوشاند که این به عنوان یک راهحل موقت شناخته میشود.
همچنین، تحقیق در مورد اساسدی ThinkPlus TSD303 شرکت لنوو نشان داد که علیرغم اینکه دادهها بر روی یک فضای ذخیرهسازی M.2 قرار دارند، نرمافزار رسمی انتقال دادهها رمز عبور کاربر را بهصورت متن ساده از طریق کابل منتقل میکند.
در بهروزرسانیهای آتی، لنوو الگوریتم SM4 را با کلید ثابتی که بر اساس برچسبهای زمانی طراحی شده است، به کار گرفت که به راحتی قابل نفوذ است. سایر شرکتها مانند Netac، Nexcopy، KakaSoft و SecZure نیز موارد مشابهی از جمله استفاده از کلیدهای رمزنگاری ثابت، رمزنگاری ناقص فایلها و وجود حسابهای پشتیبان خفی با رمزهای عبور ساده را نشان دادند.
لنوو با انتشار اعلامیه امنیتی LEN-210545 به شناسایی آسیبپذیریهای CVE-2025-13453، CVE-2025-13454 و CVE-2025-13455 اهمیت زیادی داد. فهرست دستگاههای در معرض آسیبپذیری لنوو به شکل زیر ارائه شده است:
- ThinkPlus FU100
- ThinkPlus FU200
- ThinkPlus TU800
- ThinkPlus TSD303
متخصصان امنیتی به منظور کاهش خطر دسترسی غیرمجاز به اطلاعات حساس در صورت گم شدن فلشدرایو، بر استفاده از نرمافزارهای رمزنگاری استاندارد نظیر VeraCrypt یا ابزار BitLocker To Go قبل از انتقال فایلها تأکید میکنند.