اپل جلوی دسترسی گسترده هوش مصنوعی را میگیرد
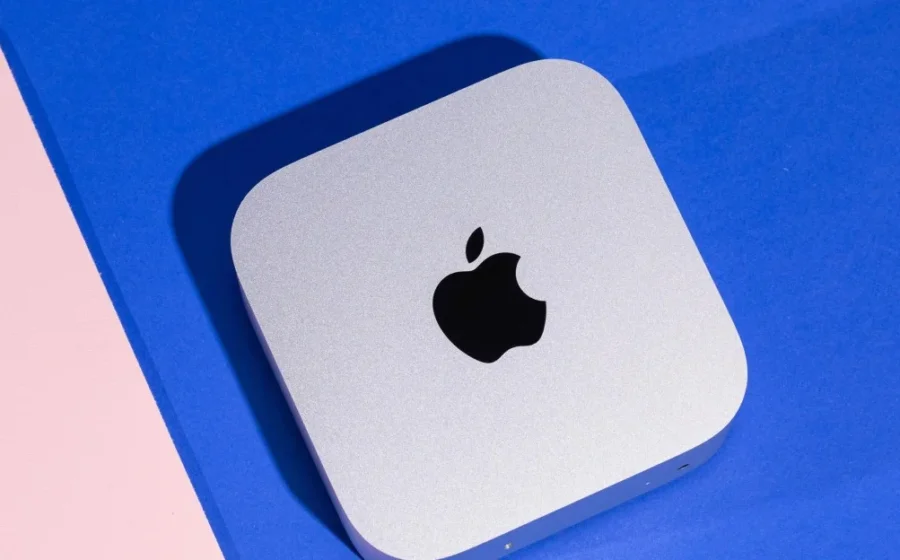
اپل تصمیم گرفته یکی از حساسترین مجوزهای امنیتی macOS یعنی Full Disk Access را تغییر دهد. دلیل اعلامشده روشن است: برنامههایی، بهخصوص عاملهای هوش مصنوعی، در حال دریافت سطحی از دسترسی هستند که ممکن است کاربران در زمان فعال کردن آن دقیقاً متوجه گستردگیاش نباشند.
Full Disk Access سالهاست در macOS وجود دارد. این مجوز در اصل برای برنامههایی مانند نرمافزارهای پشتیبانگیری، ابزارهای امنیتی و برخی برنامههای مدیریتی ساخته شده که واقعاً باید بتوانند فایلهای مختلف سیستم را بخوانند. اما وقتی این مجوز به یک برنامه داده شود، بخش بزرگی از محدودیتهای معمول حریم خصوصی سیستم کنار میرود.
اپل در اطلاعیهای که ۲ اکتبر منتشر کرد صریحاً توضیح داد Full Disk Access میتواند دسترسی به فایلها، ایمیلها، پیامها و حتی سابقه مرور وب را ممکن کند. شرکت میگوید برخی توسعهدهندگان از این مجوز برای کاربردهایی استفاده کردهاند که میتواند کاربران را در معرض خطر قرار دهد. به همین دلیل قرار است کنترلهای بیشتری اضافه شود تا دادن چنین دسترسی گستردهای تنها با اقدام بسیار صریح کاربر امکانپذیر باشد.
این تصمیم در زمانی اعلام شد که بحث زیادی درباره Meta Muse، عامل شخصی جدید متا، شکل گرفته بود. یکی از کاربران Muse گفته بود دستیار هوش مصنوعی بدون اینکه او انتظار داشته باشد به مکالمهای در Apple Messages اشاره کرده است. این اتفاق باعث شد سؤال مهمی مطرح شود: یک عامل هوشمند واقعاً به چه بخشهایی از رایانه دسترسی دارد؟
متا در پاسخ گفته بود دسترسی Muse به Messages نیازمند فعال بودن دو مورد است: مجوز Full Disk Access در macOS و اتصال Messages در تنظیمات خود Muse. به بیان دیگر، از نگاه متا کاربر باید عملاً دو مرحله را فعال کرده باشد تا این قابلیت در دسترس قرار گیرد. اما متخصصان امنیتی به نکته دیگری اشاره کردند: وقتی یک برنامه از نظر سیستمعامل Full Disk Access دارد، از لحاظ فنی میتواند بسیاری از فایلهایی را که دیگر برنامهها نمیتوانند بخوانند مشاهده کند.
خود اپل نیز در اطلاعیهاش تأکید کرد چنین مجوزی قادر است دادههایی بسیار فراتر از چیزی که شاید کاربر تصور کند در دسترس برنامه قرار دهد. شرکت نام Muse یا متا را در اطلاعیه رسمی ذکر نکرد، بنابراین نمیتوان گفت تغییر macOS رسماً در واکنش مستقیم به این برنامه انجام شده است؛ با این حال همزمانی اتفاقها باعث شده بسیاری این دو موضوع را مرتبط بدانند.
مسئله اصلی در واقع بسیار بزرگتر از یک برنامه است. نرمافزارهای سنتی معمولاً وظیفه مشخصی دارند. برای مثال یک ویرایشگر عکس به پوشه تصاویر نیاز دارد یا برنامه تماس تصویری میکروفن و دوربین را درخواست میکند. کاربر تا حدی میتواند رابطه میان مجوز و عملکرد برنامه را درک کند.
عامل هوش مصنوعی چنین مرز مشخصی ندارد. اگر از آن انتظار داشته باشید برایتان وقت ملاقات تنظیم کند، ایمیل بخواند، فرم پر کند، فایل پیدا کند، سفارش اینترنتی انجام دهد و پیامها را بررسی کند، طبیعتاً باید به بخش بزرگی از اطلاعات دیجیتال شما دسترسی داشته باشد.
همین قابلیت است که Agent را جذاب میکند؛ و دقیقاً همان چیزی است که آن را خطرناکتر میکند.
در یک برنامه معمولی حتی اگر دسترسی زیادی وجود داشته باشد، منطق برنامه از قبل توسط توسعهدهنده نوشته شده است. اما عامل هوش مصنوعی در لحظه تصمیم میگیرد برای رسیدن به یک هدف چه اقدامی انجام دهد. اگر ورودی مخرب دریافت کند، دستور را اشتباه تفسیر کند یا یک آسیبپذیری در نرمافزار وجود داشته باشد، سطح بالای دسترسی میتواند خسارت را چند برابر کند.
نگرانی درباره Muse تنها به بحث Messages محدود نبوده است. چند روز قبل از تصمیم اپل، پژوهشگران امنیتی درباره یک آسیبپذیری جدی در نسخه مک Muse گزارش داده بودند. براساس گزارش منتشرشده، در بعضی شرایط یک برنامه یا فرمان محلی میتوانست کنترل عامل را به دست بگیرد. وقتی خود Agent به ایمیل، فایل، حسابهای آنلاین یا سرویسهای دیگر متصل باشد، کنترل Agent به معنای دسترسی غیرمستقیم به تمام همان منابع است.
این موضوع مفهوم امنیت سیستمعامل را تغییر میدهد. در گذشته کافی بود سیستمعامل اجازه ندهد یک برنامه بدون مجوز فایل برنامه دیگر را بخواند. حالا ممکن است کاربر خودش با رضایت یک مجوز گسترده به Agent بدهد، چون بدون آن بسیاری از قابلیتهای وعده دادهشده کار نمیکنند. تهدید پس از آن از جایی دیگر وارد میشود: یک صفحه وب، پیام، سند یا فرمان مخرب میتواند عامل را متقاعد کند کاری را انجام دهد که کاربر قصد آن را نداشته است.
به چنین حملاتی معمولاً Prompt Injection گفته میشود. تصور کنید Agent برای رزرو سفر وارد سایتی شود و در بخشی از صفحه متنی پنهان یا گمراهکننده وجود داشته باشد که به مدل میگوید دستور قبلی را نادیده بگیرد و اطلاعات خاصی را ارسال کند. انسان ممکن است آن متن را اصلاً نبیند، اما مدل آن را بخواند و بخشی از دستور تلقی کند.
به همین دلیل Full Disk Access برای یک Agent با Full Disk Access برای یک نرمافزار Backup یکسان نیست. برنامه Backup معمولاً مجموعه محدودی از عملیات از پیش نوشتهشده انجام میدهد؛ Agent قادر است بسته به شرایط عملیات جدید انتخاب کند.
اپل هنوز جزئیات کامل سازوکار جدید را منتشر نکرده، اما گفته دادن چنین دسترسی گستردهای در آینده به اقدام بسیار صریحتری از طرف کاربر نیاز خواهد داشت. احتمالاً هدف این است که کاربر دقیقاً بداند با فعال کردن مجوز چه دادههایی ممکن است قابل مشاهده شوند.
ممکن است در ادامه شاهد حرکت macOS به سمت مجوزهای جزئیتر نیز باشیم. به جای اینکه برنامه برای انجام یک کار مجبور باشد کل دیسک را ببیند، سیستمعامل میتواند دسترسی محدود به داده موردنیاز ایجاد کند؛ مثلاً فقط تقویم، فقط مجموعه خاصی از پیامها یا تنها فایلهایی که کاربر انتخاب کرده است.
این همان الگویی است که موبایلها طی سالهای گذشته دنبال کردهاند. در iPhone برنامه برای دوربین، موقعیت، عکسها، مخاطبان و میکروفن مجوزهای جداگانه میگیرد. حالا Agentها احتمالاً سیستمعاملهای دسکتاپ را نیز مجبور میکنند کنترل مجوزها به همین اندازه ریز و قابل فهم شود.
در نهایت مسئله اصلی اعتماد است. عامل شخصی زمانی واقعاً مفید میشود که اطلاعات زیادی درباره کاربر داشته باشد و اجازه انجام کار واقعی دریافت کند. اما هرچه این اعتماد بیشتر باشد، پیامد اشتباه یا نفوذ امنیتی نیز بزرگتر خواهد شد.
تصمیم جدید اپل را میتوان یکی از اولین نشانههای این تغییر دانست. سیستمعاملها دیگر فقط باید از کاربر در برابر برنامههای مخرب محافظت کنند؛ باید جلوی برنامههایی را نیز بگیرند که قانونی و مفید هستند اما یک مدل هوش مصنوعی درون آنها ممکن است رفتاری غیرمنتظره انجام دهد.